- La adopción de agentes de IA en servicios financieros plantea nuevos retos de seguridad y gobernanza. Definir permisos, proteger los datos y establecer límites son algunas de las medidas que permiten avanzar hacia una implementación responsable.
La inteligencia artificial está evolucionando en la banca y pasando de copilotos IA herramientas que responden consultas, resumen documentos, ayudan al personal del contact center a redactar respuestas y analizan información a la IA agéntica, con sistemas capaces de planear tareas, usar herramientas, conectarse a otras plataformas mediante APIs y coordinarse entre sí para ejecutar procesos completos, como validar identidades, gestionar reclamos o consultar información para simular un crédito. Esta transición abre nuevas oportunidades para automatizar procesos y mejorar la atención al cliente, pero también exige reforzar los mecanismos de seguridad y supervisión.
La velocidad de adopción no siempre va acompañada de la misma preparación para gestionar los riesgos. Deloitte, reporta que una de cada tres instituciones financieras ya destina presupuesto a la IA agéntica, mientras que solo el 21% de las organizaciones considera que cuenta con un modelo maduro de gobernanza para estos agentes. A esto se suma que, de acuerdo con IBM X-Force, el sector financiero y de seguros fue en 2025 la segunda industria más atacada a nivel mundial por quinto año consecutivo.
Para los directivos de la banca, el reto está en entender cómo gestionar una nueva generación de agentes de IA que trabajan junto a sus equipos y pueden ejecutar acciones de forma autónoma. La diferencia es fundamental; mientras que un error de un copiloto puede generar retrabajo, un agente puede modificar sistemas en operación, exponer datos de clientes, detonar incumplimientos regulatorios o desencadenar fallas en cadena entre agentes interdependientes antes de que alguien las detecte.
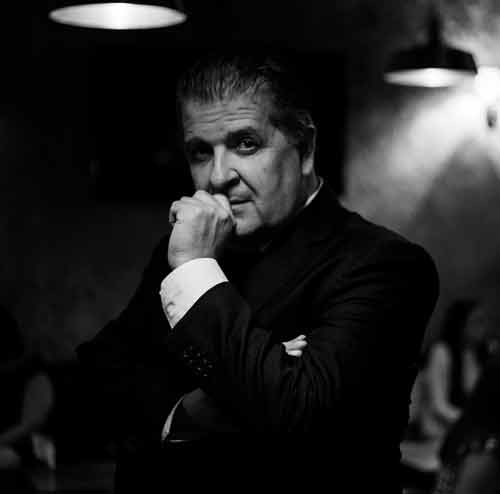
Gustavo Lauria, CEO de Numia, empresa especializada en conectar las interacciones del mundo físico y digital mediante inteligencia artificial, explica que “Cuando una herramienta solo genera una respuesta, el riesgo principal está en la calidad de la información y en la experiencia que ofrece al cliente; pero cuando puede ejecutar una acción, también importa qué datos consulta, qué sistemas utiliza y bajo qué límites decide. Por eso, a mayor autonomía, mayor necesidad de control”.
Numia propone que existen cinco acciones clave para reforzar la seguridad de la IA agéntica en los servicios financieros:
- Definir permisos y límites para cada agente
No todos los agentes necesitan acceder a la misma información ni realizar las mismas tareas. Definir los permisos según la función de cada uno permite limitar la exposición de información sensible y reducir el riesgo de acciones fuera de su alcance.
En sus soluciones para instituciones financieras, Numia contempla controles de acceso y mecanismos de verificación mediante códigos de un solo uso (OTP), según las necesidades de cada proceso.
- Proteger los datos desde el diseño
La seguridad debe incorporarse desde el desarrollo de una solución de IA, mediante medidas que reduzcan la exposición de información personal y financiera y la protejan durante su procesamiento.
Numia aplica el enmascaramiento automático de datos personales y financieros, utiliza cifrado TLS 1.2 o superior para la información en tránsito y AES-256 para los datos almacenados. Además, mantiene una política de cero entrenamiento con datos del cliente en modelos de IA de terceros.
- Garantizar la trazabilidad de los resultados
Las instituciones deben poder revisar qué información utiliza un agente de IA y cómo fundamenta sus resultados. La trazabilidad facilita la auditoría, la detección de errores y la evaluación del desempeño de los agentes.
En Numia, el motor de clasificación de Speech Analytics sigue un proceso de cinco etapas basado en el principio de “evidencia antes que interpretación”, que permite auditar las clasificaciones a partir de elementos concretos de las conversaciones.
- Monitorear el funcionamiento y limitar la conservación de datos
La supervisión continua permite detectar comportamientos inesperados, mientras que las políticas de almacenamiento de datos reducen la exposición de información sensible. En Speech Analytics, Numia establece un periodo máximo de retención de 15 días para audios y transcripciones, con eliminación automática. Su infraestructura en Amazon Web Services (AWS) complementa estas medidas de protección de la información.
Estas medidas deben complementarse con revisiones periódicas de los accesos, los resultados y el funcionamiento de los sistemas para verificar que los controles sigan respondiendo a las necesidades de cada institución.
- Establecer cuándo debe intervenir una persona
No todas las decisiones deben ejecutarse de forma automática. Las instituciones financieras necesitan definir qué tareas puede realizar un agente de manera autónoma y cuáles requieren validación humana, especialmente cuando involucran información sensible o pueden tener consecuencias relevantes para el cliente.
Este criterio debe formar parte del diseño de los flujos de trabajo: establecer límites de actuación, definir excepciones y determinar cuándo una operación requiere revisión humana permite aprovechar la automatización sin perder capacidad de decisión y supervisión.
Seguridad y gobernanza para una adopción responsable
La implementación de estos controles también debe considerar los marcos normativos aplicables a cada operación. En México, esto incluye las disposiciones correspondientes de la Ley Federal de Protección de Datos Personales en Posesión de los Particulares y de la Comisión Nacional Bancaria y de Valores (CNBV), además de otros estándares y regulaciones, como GDPR, PCI DSS e ISO 27001, cuando corresponda.
“Los bancos van a escalar agentes de IA en la medida en que puedan confiar en ellos. En Numia diseñamos cada solución pensando primero en qué datos entran, quién accede a ellos y qué puede decidir el sistema. La seguridad acompaña la tecnología desde el primer día, y eso es lo que permite llevarla a la operación real”, afirma Gustavo Lauria.
A medida que la IA agéntica gana presencia en los servicios financieros, la seguridad deja de ser un componente complementario para convertirse en una condición de su implementación. El desafío no es frenar la innovación, sino establecer las condiciones para que los agentes operen de forma segura, verificable y responsable a medida que aumenta su autonomía.
| Somos ITNEWS.LAT, y nuestras noticias también son publicadas a través de nuestra cuenta en Twitter @ITNEWSLAT o INSTAGRAM @ITNEWSLAT y en las aplicaciones como nuestra APP y SQUID |