Resumen Ejecutivo ITNEWS
- La vulnerabilidad crítica en PHP ha provocado la suspensión preventiva de sitios web gubernamentales y corporativos en México, replicando una crisis a escala global.
- Especialistas en ciberseguridad advierten que los ciberdelincuentes ya están utilizando inteligencia artificial para acelerar la explotación de servidores sin actualizar.
- Sophos recomienda mapear todas las instancias de PHP expuestas a internet, priorizar el parcheo inmediato y aislar de la red pública los sistemas vulnerables.
La reciente alerta generada por las vulnerabilidades críticas en PHP ha sacudido la infraestructura digital de gobiernos y organizaciones a nivel global. En México, este fenómeno se ha reflejado en la suspensión preventiva de portales web oficiales y corporativos ante el riesgo inminente de ataques automatizados contra servidores que operan con versiones desactualizadas de PHP.
Este escenario responde a una crisis de ciberseguridad sistémica. Tal como ha señalado recientemente el Foro Económico Mundial (WEF), al ser PHP uno de los lenguajes de programación y pilares de infraestructura web más utilizados del mundo (impulsando una gran parte de los sitios e infraestructuras digitales), la aparición de fallos críticos exige una respuesta coordinada. Organismos internacionales y especialistas apuntan a que la convergencia con la inteligencia artificial está transformando el panorama de las amenazas, acelerando tanto la capacidad de detección defensiva como la velocidad con la que los cibercriminales aprovechan los sistemas sin actualizar.
Ante este panorama, los especialistas en ciberseguridad de Sophos han intensificado su monitoreo global. De acuerdo con los análisis publicados en su reporte técnico The Breachpocalypse is here y las evaluaciones continuas sobre exploits y PoC, la firma de ciberseguridad subraya que el mayor desafío para las organizaciones en México no radica únicamente en instalar un parche, sino en lograr una visibilidad total de sus activos expuestos.
El verdadero desafío: visibilidad y velocidad de respuesta
El uso de PHP está profundamente arraigado en la arquitectura de internet actual, operando silenciosamente detrás de portales públicos, sistemas de gestión de contenido (CMS), plataformas de hosting y soluciones de terceros.
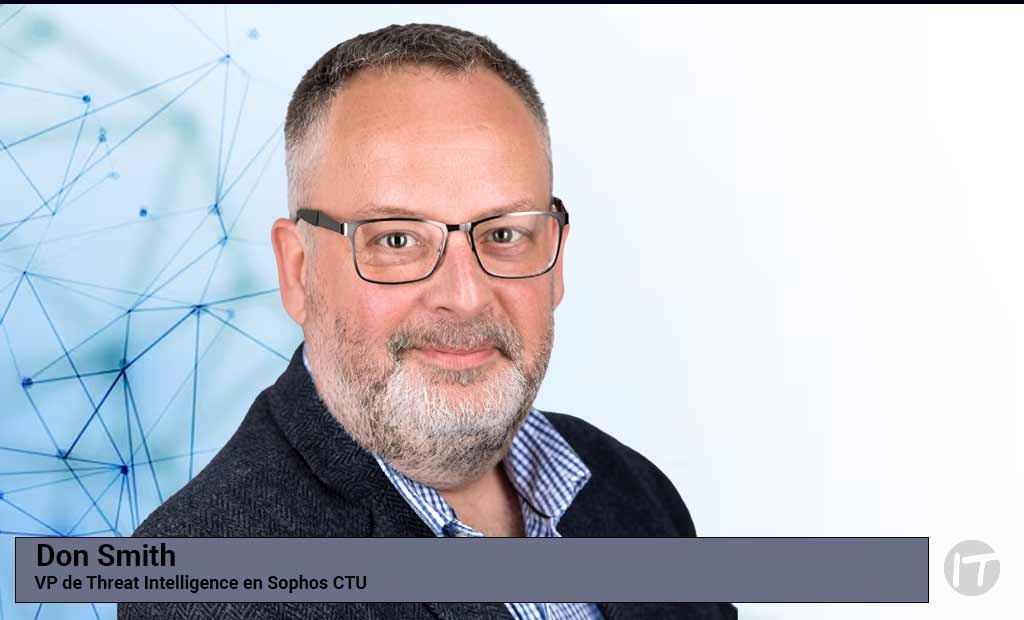
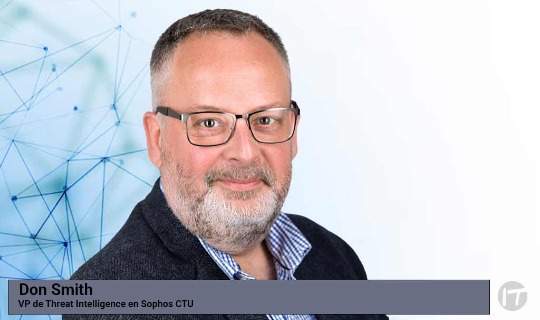
Al respecto, Don Smith, VP de Threat Intelligence en Sophos CTU (Cybersecurity Threat Unit), señala:
“El desafío inmediato no es simplemente instalar un parche, sino encontrar y gestionar cada instancia donde PHP esté ejecutándose. El uso de PHP es omnipresente; puede encontrarse detrás de sitios web públicos, sistemas de gestión de contenido, plataformas de hospedaje y productos de terceros, a veces sin que sea evidente para la organización que los utiliza.
Los equipos de seguridad deben priorizar los sistemas expuestos a internet, confirmar qué versiones están afectadas tan pronto como se publique el aviso oficial y aplicar las actualizaciones sin demora. Siguiendo el consejo del NCSC, cualquier sistema vulnerable que no pueda ser parcheado debe aislarse de internet hasta que pueda ser asegurado.
Los ciberatacantes se mueven rápido, especialmente con la ayuda de la inteligencia artificial, y es probable que este sea un objetivo prioritario para ellos en las próximas horas y días, por lo que es crucial que las organizaciones monitoreen PHP y los procesos de los servidores web en busca de actividades inusuales, ejecución de comandos u otras señales de que un atacante ya haya obtenido acceso.”
Recomendaciones clave de Sophos para los equipos de TI y Ciberseguridad en México:
-
Inventario y Descubrimiento Rápido: Mapear exhaustivamente todos los entornos de desarrollo, producción y plataformas heredadas donde PHP esté presente, incluso en componentes integrados por terceros.
-
Priorización de Sistemas Expuestos: Focalizar los esfuerzos de parcheo en aquellos servidores y aplicaciones que miran directamente hacia internet.
-
Aislamiento Preventivo: Si un sistema crítico es vulnerable pero no cuenta con un parche inmediato disponible, se recomienda desconectarlo de la red pública (air-gapped/isolation) hasta garantizar su remediación.
-
Monitoreo Conductual Activo: Vigilar los registros de actividad del servidor web en busca de procesos anómalos, intentos de ejecución de comandos o patrones de comportamiento asociados a la explotación automatizada por parte de actores maliciosos apoyados por IA. Para consultar los análisis técnicos en curso y las actualizaciones más recientes visita PHP Vulnerabilities en el blog oficial de Sophos.
| Somos ITNEWS.LAT, y nuestras noticias también son publicadas a través de nuestra cuenta en Twitter @ITNEWSLAT o INSTAGRAM @ITNEWSLAT y en las aplicaciones como nuestra APP y SQUID |